جهاز واحد خارج السجلات قد يعرّض مصنعاً في الشرق الأوسط للتوقف
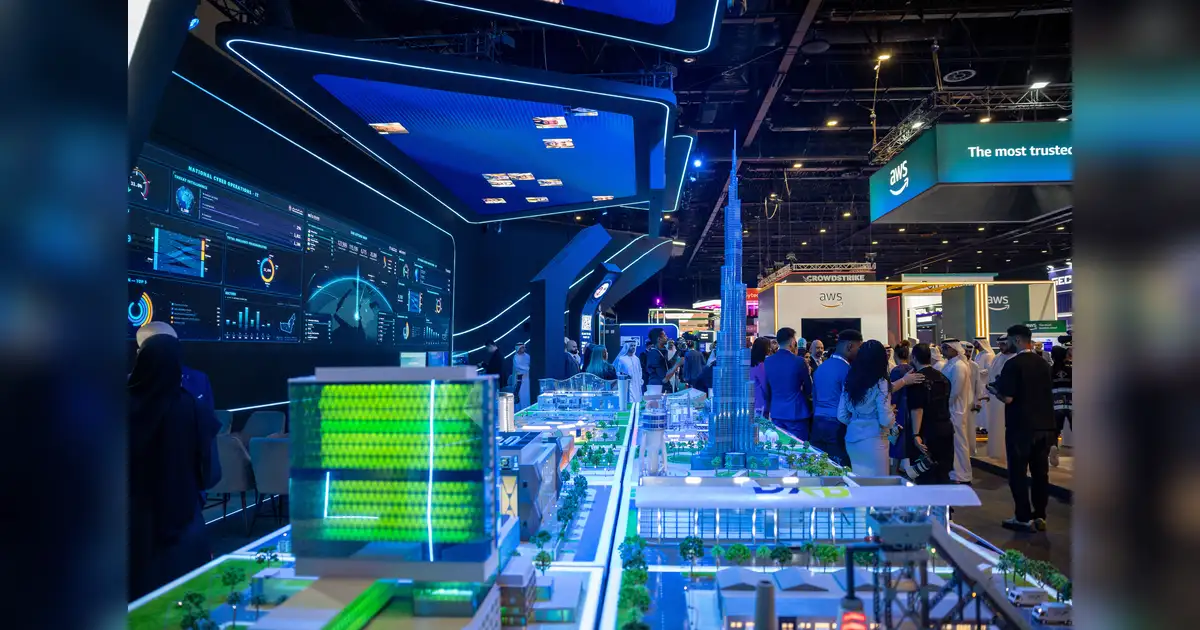
حذّر مسؤولون أمنيون في «جيسيك غلوبال 2026» من أن ربط البنية التحتية بالشبكات يحوّل الثغرات الرقمية إلى مخاطر على الإنتاج والسلامة والإيرادات.
أبرز النقاط
- يمكن للكاميرات وأنظمة الدخول والمعدات الصناعية المتصلة أن تحوّل الثغرات الرقمية إلى تعطّل تشغيلي.
- يرى مسؤولون أمنيون أن توزيع المسؤوليات بين الإدارات يحول دون تكوين صورة مكتملة للأصول المتصلة.
- أوردت «خليج تايمز» توقعات بوصول سوق الأمن السيبراني الإقليمية إلى ما بين 20 ملياراً و40 مليار دولار بحلول 2030.
- حذّر غافين ميلارد من أن استغلال الثغرات بمساعدة الذكاء الاصطناعي قد يسبق دورات الإصلاح داخل الشركات.
- دعا الخبراء إلى إعطاء الأولوية للأصول ومسارات الهجوم الأكثر تأثيراً في السلامة واستمرارية الأعمال.
قد تتحول كاميرا مراقبة غير مدرجة في سجلات الشركة من نقطة عمياء أمنية إلى مدخل لتعطيل موقع بأكمله. هذا هو التحذير الذي أطلقته مريم الوزاني، نائبة رئيس «سينسيس» للشرق الأوسط وتركيا وأفريقيا، مع توسّع الشركات في ربط عملياتها المادية بالشبكات الرقمية، بحسب صحيفة «خليج تايمز».
وتكشف تغطية الصحيفة لفعالية «جيسيك غلوبال 2026» عن تحدٍّ يتسع أمام الأعمال: لم تعد حماية المعلومات وحدها كافية. فالاستثمارات في الذكاء الاصطناعي والحوسبة السحابية والمدن الذكية والأتمتة الصناعية تزيد الترابط بين الأنظمة المكتبية ومعدات الإنتاج وأنظمة التحكم في المباني. ويمكن لثغرة في إحدى حلقات هذه السلسلة أن تهدد الإنتاج والسلامة والإيرادات وثقة العملاء. ويرى مسؤولون أمنيون أن إدارة هذه المخاطر تحتاج إلى نهج موحّد، بدلاً من ترك كل جانب منها لإدارة منفصلة.
أصول مترابطة ومسؤوليات موزعة
قالت الوزاني إن رؤية السعودية 2030 وأجندة التحول الرقمي في الإمارات تسرّعان هذا التكامل. فشبكات المراقبة وأنظمة ضبط الدخول والبنية التحتية الصناعية باتت تدخل بيئات ارتبطت سابقاً بالبيانات المالية ومعلومات العملاء. وأوردت «خليج تايمز» توقعات بوصول سوق الأمن السيبراني في الشرق الأوسط إلى ما بين 20 ملياراً و40 مليار دولار بحلول 2030. لكن الاختبار العملي لقادة الأمن، بحسب الوزاني، يكمن في قدرتهم على اتخاذ قرارات متكاملة تشمل الأنظمة الرقمية والأصول المادية والجهات الخارجية.
وحدّد غافين ميلارد، نائب الرئيس لشؤون الاستخبارات في «تينابل»، عقبة أساسية: حتى الشركات الكبيرة التي لديها برامج أمنية راسخة تفتقر غالباً إلى قائمة شاملة بمعداتها المتصلة. فالمهندسون يشرفون على التكنولوجيا التشغيلية، أي الأنظمة التي تتحكم في المعدات المادية، بينما تدير فرق المرافق أمن المباني وتتولى فرق أخرى الخدمات السحابية. وقد يترك هذا التوزيع المؤسسة بلا جهة ترى المشهد كاملاً. وأوضح أن خدمة مكشوفة على الإنترنت، مقترنة بصلاحيات وصول أوسع من اللازم، قد تؤثر في مضخة أو حاجز أو نظام دخول داخل ميناء أو مرفق خدمي أو مدينة ذكية، وليس في البيانات فقط.
يرى غافين ميلارد من «تينابل» أن كل معدّة متصلة يجب أن تدخل ضمن نطاق الحماية، أياً كانت الإدارة المسؤولة عنها.
وقال نيد بلتاجي، المدير العام لمعهد «سانس» في الشرق الأوسط وأفريقيا وتركيا، إن المخاطر أشد على الشركات التي تقوم أعمالها على خطوط الإنتاج أو شبكات الطاقة أو المنشآت الصناعية. فتوقف التكنولوجيا التشغيلية ينعكس مباشرة على الإيرادات. وأشار إلى نماذج مالية مستقلة تقدّر الخسائر العالمية الناجمة عن حوادث الأمن السيبراني التشغيلي بمئات المليارات من الدولارات في سنوات الاضطراب الشديد. وأضاف أن جانباً كبيراً من الضرر ينتج عن توقف العمليات وتعطل سلاسل الإمداد والإغلاق الاحترازي، لا عن الاختراق الأولي وحده.
سباق بين استغلال الثغرات وإصلاحها
يضيف الذكاء الاصطناعي طبقة أخرى إلى التحدي. فمع استخدامه في الصيانة التنبؤية، أي توقّع أعطال المعدات قبل وقوعها، وتحسين الإنتاج، تصبح الحماية مسألة موثوقية وسلامة أيضاً. ودعا سوجوي بانيرجي، المدير الإقليمي للأعمال في «مانج إنجن»، إلى رؤية مشتركة للأصول وصلاحيات الوصول والأنظمة المترابطة. وشدّد بشير موسى، نائب الرئيس الإقليمي لجنوب أوروبا والشرق الأوسط وأفريقيا في «نوزومي نتوركس»، على أهمية أنظمة التحكم الصناعي والأجهزة المتصلة، حيث يمكن للحوادث الرقمية أن تتسبب في اضطراب مادي.
وقال ميلارد إن تطور نماذج الذكاء الاصطناعي المتقدمة قد يساعد على اكتشاف ثغرات برمجية خطرة وإنتاج وسائل عملية لاستغلالها خلال ساعات، بينما تستغرق دورات تثبيت الإصلاحات في الشركات غالباً ما بين 30 و90 يوماً. وحذّر من أن الفرق قد تنشغل بمعالجة التنبيهات، من دون التصدي للمخاطر الأهم للأعمال.
ويرى ميلارد أن الاختبار المقبل يتمثل في طريقة تحديد الأولويات خلال الأشهر الاثني عشر إلى الثمانية عشر المقبلة. ونصح بتحديد عشرة أصول سيكون لاختراقها أكبر أثر على استمرارية الأعمال أو السلامة، ثم تتبّع المسارات التي قد يسلكها المهاجم للوصول إليها ومعالجة تلك الانكشافات أولاً. وبالنسبة للشركات التي توسّع بنيتها التحتية المتصلة، يبقى ما يستحق المتابعة هو قدرتها على تجاوز الحدود بين الإدارات وبناء فهم مشترك للمخاطر التشغيلية.
المصادر
التعليقات
لا توجد تعليقات بعد — كن الأول.